감으로 짜는 코딩에서 하네스 엔지니어링 전환
금융권 및 엄격한 규제 환경에서 확률적 AI 에이전트의 출력을 제어하고 분산 데이터 정합성을 보장하기 위한 하네스 엔지니어링 아키텍처와 검증 파이프라인을 다룹니다.
화면 속의 데모는 그야말로 경이로웠다.
최신 인공지능 에이전트에게 자연어로 몇 줄의 프롬프트를 건네자, 채 3분이 지나지 않아 카프카(Kafka) 이벤트 프로듀서와 컨슈머, 계좌 개설 워크플로, 펀드 투자 메시지를 처리하는 그럴듯한 스프링 부트 애플리케이션 코드가 폭포수처럼 쏟아져 내렸다.
터미널에서 빌드 명령을 실행하자 초록색 성공 메시지가 떴고, 로컬 도커 컨테이너에서 이벤트가 오고 가는 모습에 경영진과 기획자들은 환호성을 질렀다. 마치 복잡한 소프트웨어 엔지니어링의 모든 고통이 사라지고, 자연어 몇 마디로 거대한 금융 시스템을 뚝딱 만들어낼 수 있는 마법의 시대가 열린 것만 같았다.
바이브 코딩 (감에 의존)
- 자연어 프롬프트 기반의 즉흥적 코드 생성
- 표준 패턴 중심의 그럴듯하지만 취약한 예외 처리
- 분산 트랜잭션 및 규제 컴플라이언스 누락
- 프로덕션 장애 발생 시 책임 소재 불명확
하네스 엔지니어링 (결정론적 통제)
- 역질문 심문(Grill Me)을 통한 정밀 사양화
- 스킴 계약 검증 및 정적 보안 린팅 자동 강제
- 트랜잭셔널 아웃박스 패턴과 분산 정합성 보장
- ADR 아키텍처 결정 기록과 코드의 실시간 동기화
하지만 그 흥분은 금융 기관의 엔터프라이즈 아키텍처 리뷰 회의실 문턱을 넘어서자마자 산산조각 났다.
화이트보드 앞에 선 수석 인프라 아키텍트와 보안 감사관의 질문은 냉혹했다. “카프카 브로커에 일시적 네트워크 단절이 발생했을 때 데이터베이스 트랜잭션과 메시지 발행 사이의 정합성은 어떻게 보장됩니까?” “이벤트 발행 실패 시 데드 레터 큐로 격리되는 재시도 백오프 정책은 금융 규제 컴플라이언스 가이드라인의 몇 조 몇 항을 준수하고 있습니까?” “이 코드가 분산 환경에서 이중 쓰기(Dual-Write) 이상 현상을 일으키지 않는다는 증거가 어디에 있습니까?”
회의실 안에는 숨 막히는 침묵만이 감돌았다. 자연어로 유려하게 생성된 그 수천 줄의 코드는 겉보기에는 완벽한 문법과 그럴듯한 구조를 갖추고 있었지만, 엔터프라이즈 환경이 요구하는 치밀한 신뢰성 패턴과 규제 요구사항은 단 한 줄도 담아내지 못하고 있었다.
화려한 바이브 코딩(Vibe Coding)의 환상이 차가운 엔터프라이즈 현실과 정면으로 충돌한 순간이었다.
그럴듯함이라는 함정과 규제 환경이 요구하는 절대적 결정론
최근 전 세계 소프트웨어 업계를 뒤흔들고 있는 바이브 코딩의 핵심은 ’느낌과 직관에 의한 빠른 프로토타이핑’이다. 개발자가 엄격한 아키텍처 명세나 테스트 주도 개발(TDD)의 규율에 얽매이지 않고, 인공지능 에이전트와 대화를 주고받으며 대략적인 형태의 코드를 속도감 있게 뽑아내는 방식이다.
스타트업의 랜딩 페이지나 개인용 토이 프로젝트, 혹은 일회성 사내 도구 수준에서는 이 접근법이 폭발적인 생산성을 발휘한다. 복잡한 설계도 없이도 몇 시간 만에 눈에 보이는 결과물을 만들어낼 수 있기 때문이다.
하지만 은행, 보험, 결제, 헬스케어, 항공과 같은 고도의 규제 환경(Regulated Environments)에서 바이브 코딩은 축복이 아니라 재앙의 불씨가 된다.
거대 언어 모델은 태생적으로 확률론적(Probabilistic) 기계다. 모델은 주어진 컨텍스트 다음에 올 가장 그럴듯한 토큰의 조합을 통계적으로 계산해 낼 뿐이다. 인터넷에 공개된 수억 줄의 오픈소스 저장소에서 가장 흔하게 쓰이는 표준적인 디자인 패턴, 가장 일반적인 예외 처리 구문, 가장 평범한 함수 호출 구조를 흉내 낸다.
문제는 규제 환경이 요구하는 본질이 ’그럴듯함’이 아니라 ’절대적인 결정론(Deterministic Certainty)’이라는 데 있다.
금융 시스템에서 소프트웨어의 품질은 “동작하는가”로 측정되지 않는다. “어떤 극단적인 장애 상황에서도 실패 상태가 수학적으로 증명 가능한 범위 내에서 안전하게 격리되는가”로 측정된다.
인공지능 모델은 깃허브에서 긁어모은 방대한 지식 덕분에 카프카 템플릿 코드를 순식간에 작성할 수 있지만, 특정 금융 기관이 지난 10년간 수많은 금융 사고와 규제 감사를 겪으며 확립해 둔 사내 보안 아키텍처 표준, 감사 로그 추적성 규약, 그리고 엄격한 분산 트랜잭션 정책의 의미론을 전혀 이해하지 못한다.
결과적으로 바이브 코딩이 만들어내는 산출물은 ’기초적인 문제에 대한 그럴듯한 구현’에 불과하다. 겉으로는 최신 리액티브 스트림즈와 마이크로서비스 아키텍처의 외피를 두르고 있지만, 속을 뜯어보면 분산 환경의 오류 복원력(Resilience)과 트랜잭션 격리 수준이 완전히 누락된 취약점의 지뢰밭이 되는 것이다.
요구사항의 모호함을 깎아내는 역질문 기법의 위력
규제 환경에서 에이전트를 실무 엔지니어링에 활용하기 위해 개발팀이 도입한 첫 번째 돌파구는, 에이전트에게 코드를 작성하게 하기 전에 ‘개발자를 취조하게 만드는’ 역발상 프레임워크였다. 실무 현장에서는 이를 **역질문 심문 기법(Grill Me Technique)**이라 부른다.
보통의 개발자들은 에이전트에게 요구사항을 던질 때 모호한 사용자 스토리를 그대로 건넨다. “고객이 계좌를 개설하면 환영 이벤트를 발행하고 감사 로그를 남겨줘.”
이 프롬프트를 받은 모델은 즉시 코드를 작성하기 시작한다. 하지만 이 짧은 문장 뒤에는 수십 가지의 치명적인 아키텍처 결정(Architectural Decisions)이 숨겨져 있다.
- 감사 로그가 저장되는 데이터베이스에 쓰기 락이 걸리면 계좌 개설 트랜잭션도 함께 롤백되어야 하는가, 아니면 비동기로 격리되어야 하는가?
- 환영 이벤트 발행 실패 시 최대 몇 번까지 재시도하며, 지수 백오프의 상한선은 몇 초인가?
- 카프카 파티션 키는 고객 식별자인가, 계좌 번호인가, 아니면 지점 코드인가?
에이전트는 이러한 상충 관계(Trade-offs)를 알지 못하므로 가장 평범하고 위험한 기본값으로 코드를 완성해 버린다.
전통적 프롬프트 (모호한 요청)
- 사용자 스토리 한 줄 던지기
- 에이전트의 자의적 가정으로 즉흥적 코드 작성
- 그럴듯하지만 취약한 기본값 남발
- 엔터프라이즈 감사 회의에서 즉각 반려
역질문 심문 기법 (Grill Me)
- 에이전트가 코드 작성을 멈추고 10여 개 질문 역공세
- 네트워크 장애 롤백, 사내 감사 규정, 멱등성 키 검증
- 엔지니어의 명확한 기술적 결정 도출
- 무결한 정밀 사양서(Specification) 기반 코드 생성
역질문 기법을 적용하면 워크플로가 완전히 뒤바뀐다. 개발자가 요구사항을 입력하면, 에이전트는 즉시 코드 작성을 거부하고 시스템 분석관 모드로 전환된다.
사내 컨플루언스 위키에 등록된 아키텍처 지침과 모범 사례 문서를 사전에 주입받은 에이전트는, 개발자가 미처 명시하지 않은 엣지 케이스, 분산 장애 시나리오, 사내 규제 준수 여부를 집요하게 물고 늘어지며 10여 가지의 날카로운 질문을 역으로 쏟아낸다.
역질문 심문(Grill Me) 파이프라인의 3가지 핵심 질문 영역
- 분산 장애 경계: 카프카 브로커 다운 시 DB 롤백 여부와 재시도 지수 백오프 상한선
- 사내 규제 준수: 금융 감사 로그 보존 규정(식별자 해싱 및 불변 보관) 충족 여부
- 순서 보장 전략: 파티션 키 충돌 시 메시지 순서 보장 및 멱등성 식별자 설계
개발자는 에이전트의 질문에 하나하나 답하며 모호했던 비즈니스 로직을 날카로운 기술 명세서(Spec)로 깎아낸다. 이 과정을 거치면 “계좌 개설 이벤트 발행”이라는 두루뭉술한 한 줄이, 분산 트랜잭션 경계, 예외 분류 체계, 멱등성 보장 키 정책이 빈틈없이 정의된 수십 페이지의 견고한 아키텍처 설계도로 탈바꿈한다.
코드 한 줄을 타이핑하기 전에 설계의 결함을 걸러내는 것. 이것이 에이전트를 단순한 타자수가 아닌 진정한 엔지니어링 파트너로 변모시키는 첫 번째 관문이다.
확률적 언어 모델을 감싸는 결정론적 방호벽 하네스 아키텍처
사양이 완벽해졌다고 해서 에이전트를 방치할 수는 없다. 언어 모델의 본질이 확률적이라는 사실은 변하지 않기 때문이다. 동일한 프롬프트와 동일한 사양서를 주더라도, 모델은 온도(Temperature)와 샘플링 시드에 따라 미묘하게 다른 코드를 만들어낸다. 때로는 잘 검증된 라이브러리 대신 존재하지 않는 가상의 메서드를 환각(Hallucination)해 내기도 하고, 사내 컨벤션을 은근슬쩍 위반하기도 한다.
여기서 등장하는 핵심 개념이 바로 **하네스(Harness, 안전 벨트 및 제어 장구)**다.
하네스 엔지니어링이란 확률적으로 요동치는 언어 모델의 출력을, 한 치의 오차도 허용하지 않는 단단한 **결정론적 규칙 세트(Deterministic Rule-sets)**의 틀 안에 단단히 가두는 소프트웨어 통제 아키텍처를 뜻한다.
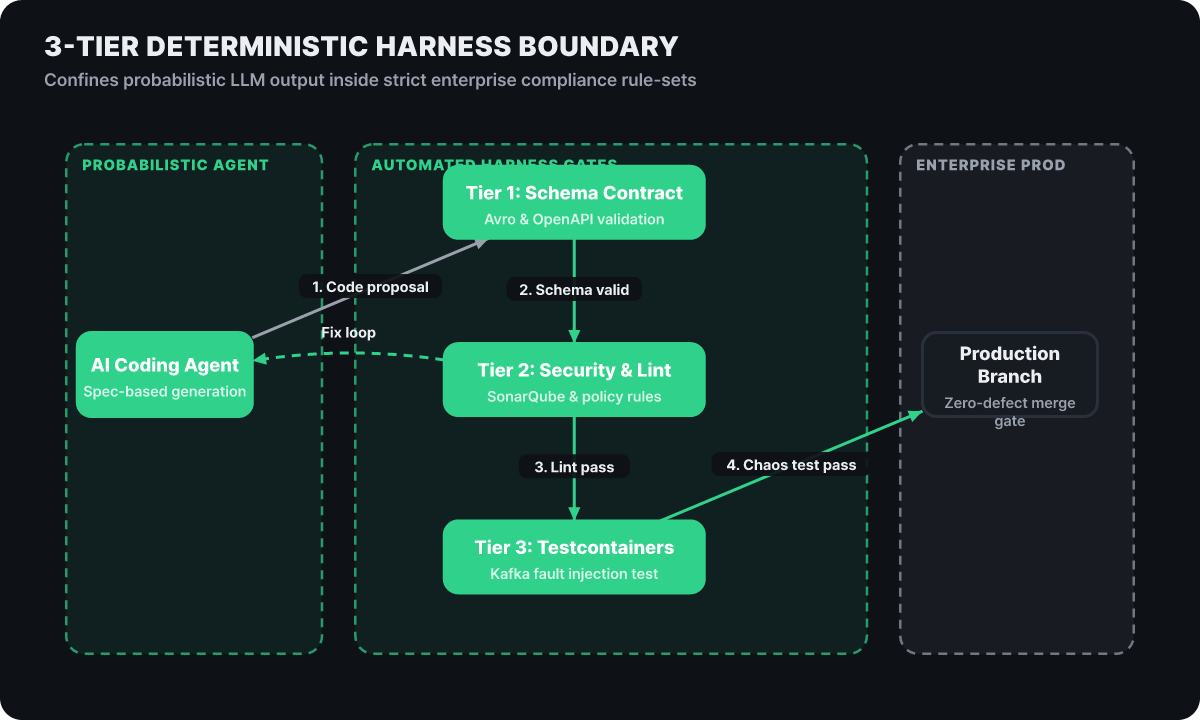 그림 1. 확률적 AI 에이전트의 출력을 계약 검증, 보안 린팅, 테스트 컨테이너 샌드박스로 둘러싼 3단계 결정론적 하네스 방호벽 구조
하네스는 에이전트가 코드를 생성하자마자 인간이 눈으로 읽어보기 전에 세 겹의 자동화된 검증 파이프라인을 작동시킨다.
첫 번째 층위는 **정적 계약 검증(Contract Verification)**이다. 생성된 코드가 사전에 정의된 카프카 이벤트 아브로(Avro) 스키마나 OpenAPI 명세를 100% 준수하는지 기계적으로 대조한다. 필드명이 단 1글자라도 다르거나 필수 메타데이터 헤더가 누락되면 코드는 즉시 폐기된다.
두 번째 층위는 보안 및 아키텍처 규칙 린팅이다. 에이전트가 임의로 외부 라이브러리를 추가했는지, 암호화되지 않은 평문 통신 구문을 작성했는지, 금융 보안 규정에 어긋나는 시스템 콜을 호출했는지를 소나큐브(SonarQube)와 사내 정적 분석기로 전수 검사한다.
세 번째 층위는 테스트 컨테이너(Testcontainers) 기반의 실제 통합 시뮬레이션이다. 로컬 가상 환경에 실제 카프카 브로커와 데이터베이스를 띄우고, 네트워크 지연과 강제 다운 상황을 유발하며 코드가 분산 트랜잭션을 올바르게 방어하는지 실행 검증한다.
에이전트는 이 하네스가 뿜어내는 실패 에러 로그를 직접 피드백으로 전달받아, 모든 테스트를 통과할 때까지 자신의 코드를 스스로 수정하는 루프를 돈다. 인간 개발자는 에이전트의 변덕스러운 출력을 감시하느라 피로에 지치는 대신, 하네스라는 철벽의 검증 시스템을 설계하고 관리하는 시스템 아키텍트의 위치로 격상되는 것이다.
카프카 아웃박스 패턴과 분산 정합성을 검증하는 자동화 게이트
규제 환경에서 가장 악명 높은 실패 시나리오 중 하나는 데이터베이스 쓰기와 메시지 브로커 발행이 분리되어 있을 때 발생하는 이중 쓰기 불일치(Dual-Write Inconsistency) 문제다.
예를 들어 고객의 계좌 잔액을 차감하는 데이터베이스 트랜잭션은 성공적으로 커밋되었는데, 그 직후 네트워크 순단이 발생하여 “잔액 차감 완료”라는 카프카 메시지가 브로커로 전송되지 못하고 유실된다면 어떻게 될까? 원장과 이벤트 스트림이 영구적으로 어긋나는 초대형 금융 사고가 터진다.
금융권 이중 쓰기(Dual-Write) 불일치의 치명적 위험
데이터베이스 업데이트와 카프카 발행을 단순 순차 호출하면, DB 커밋 직후 네트워크 장애가 발생했을 때 데이터는 변경되었으나 이벤트는 영구 유실되는 정합성 붕괴가 발생합니다. 금융 규제 환경에서는 반드시 단일 로컬 트랜잭션 안에서 아웃박스 테이블에 함께 커밋하는 원자적 격리가 필수적입니다.
일반적인 바이브 코딩으로 작성된 코드는 열에 아홉이 이 함정에 빠진다. 데이터베이스를 업데이트하는 서비스 메서드 안에 카프카 템플릿의 전송 함수를 순진하게 나란히 호출해 두기 때문이다.
하네스 엔지니어링은 이러한 아키텍처적 결함을 인간의 육안 검수에 의존하지 않고, 아예 **트랜잭셔널 아웃박스 패턴(Transactional Outbox Pattern)**을 프레임워크 수준에서 강제하는 템플릿 게이트를 운영한다.
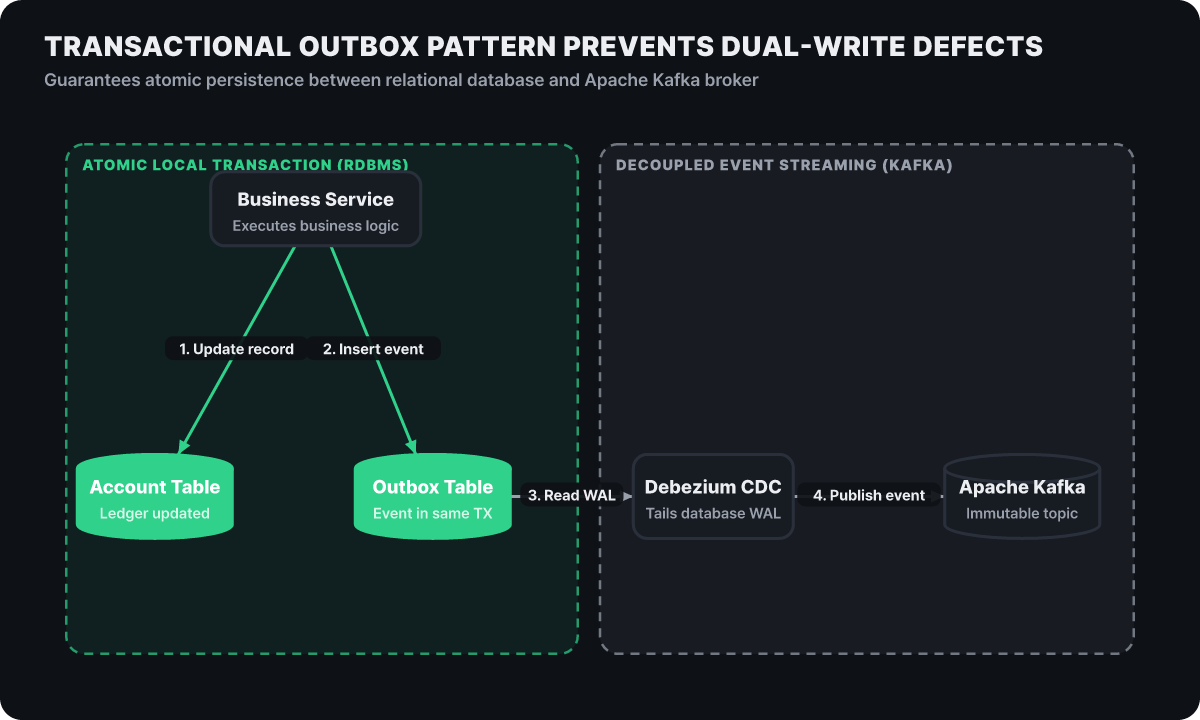 그림 2. 데이터베이스 로컬 트랜잭션 내에서 비즈니스 원장과 이벤트를 원자적으로 저장하고 CDC가 카프카로 비동기 전송하는 아웃박스 흐름
// 하네스에 의해 강제되는 트랜잭셔널 아웃박스 패턴 엔티티 예시
@Entity
@Table(name = "outbox_events")
public class OutboxEvent {
    @Id
    private UUID id;

    @Column(nullable = false)
    private String aggregateType;

    @Column(nullable = false)
    private String aggregateId;

    @Column(nullable = false)
    private String type;

    @Column(columnDefinition = "jsonb", nullable = false)
    private String payload;

    @Column(nullable = false)
    private Instant createdAt;

    @Enumerated(EnumType.STRING)
    private OutboxStatus status; // PENDING, PUBLISHED, FAILED
}
에이전트가 비즈니스 로직을 작성할 때, 카프카 프로듀서를 직접 호출하는 구문이 감지되면 하네스의 정적 분석기는 즉각 컴파일을 거부한다.
대신 비즈니스 데이터의 변경과 이벤트 메시지를 동일한 데이터베이스 로컬 트랜잭션 안에서 outbox_events 테이블에 원자적(Atomic)으로 기록하도록 강제한다. 이후 별도의 전용 체인지 데이터 캡처(CDC) 데몬이나 신뢰할 수 있는 폴링 릴레이가 메시지 브로커로 안전하게 전송을 보장하는 구조를 표준 하네스로 제공한다.
하네스 파이프라인은 통합 테스트 단계에서 데이터베이스 커밋 직후 카프카 컨테이너를 강제로 종료시키는 혼돈 엔지니어링(Chaos Engineering) 스크립트를 실행한다. 카프카가 죽어 있어도 비즈니스 트랜잭션이 안전하게 보존되고, 카프카가 재기동되었을 때 아웃박스에 쌓여 있던 메시지가 단 한 건의 유실 없이 복구 전송되는지 실측 검증하는 것이다.
이러한 견고한 엔지니어링 게이트가 뒷받침될 때 비로소 인공지능이 생성한 코드가 프로덕션 환경의 라이브 트래픽을 견뎌낼 수 있다.
아키텍처 의사결정 기록과 실시간 코드베이스의 동기화 파이프라인
전통적인 소프트웨어 조직에서 가장 흔하게 발생하는 고질병 중 하나는 “문서와 코드의 괴리”다. 프로젝트 초기에는 수려한 아키텍처 설계 문서와 다이어그램이 컨플루언스에 빼곡하게 정리되지만, 수개월간의 긴급 패치와 바이브 코딩이 반복되고 나면 코드는 문서와 완전히 다른 방향으로 변질되어 버린다.
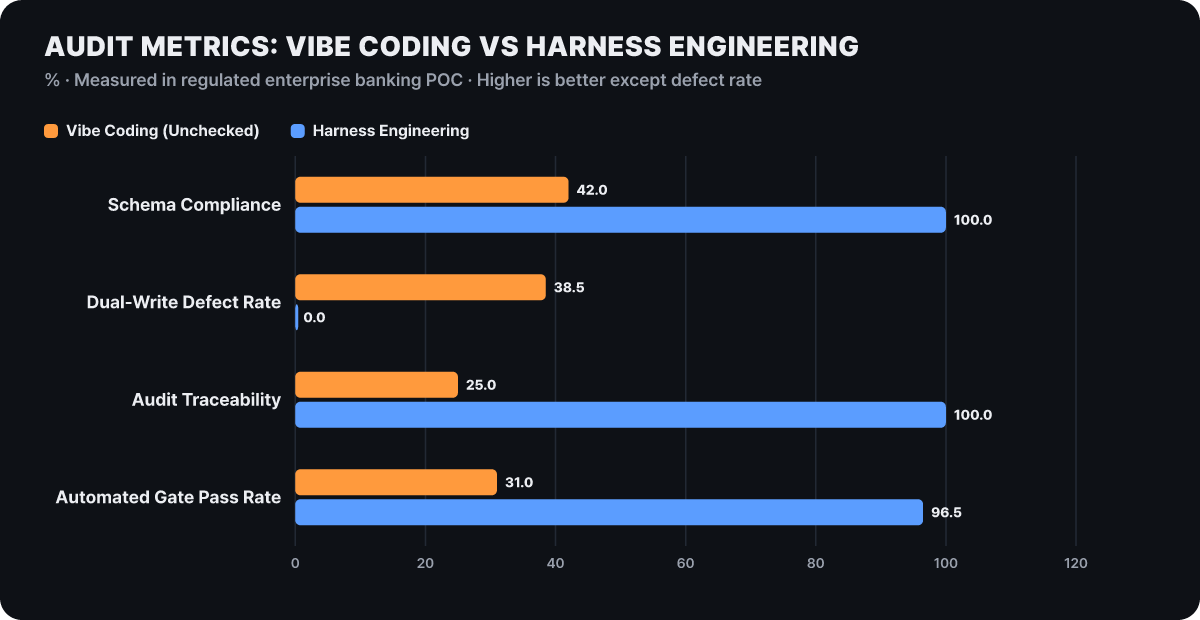 그림 3. 금융권 엔터프라이즈 POC 환경에서 실측한 바이브 코딩과 하네스 엔지니어링의 스키마 준수율 및 이중 쓰기 결함률 비교
하네스 엔지니어링은 이 문제를 해결하기 위해 에이전트의 작업 루프 안에 **아키텍처 의사결정 기록(ADR, Architectural Decision Records)**의 양방향 자동 동기화 체계를 내장시켰다.
- 1. 요구사항 변경컨플루언스 아키텍처 위키에 신규 정책 및 상충 관계 기록
- 2. 저장소 동기화Git 내부
/docs/adr/*.md마크다운 파일 자동 갱신 - 3. 컨텍스트 주입에이전트 프롬프트에 최신 ADR 제약 조건 자동 주입
- 4. 아키텍처 검증ArchUnit 테스트로 ADR 위반 코드(타임아웃, 패키지) 자동 감지
- 5. 자동 연동 완료Azure DevOps 스토리 상태 갱신 및 안전한 PR 머지 승인
새로운 기능이 추가되거나 기존 정책이 변경될 때, 개발팀은 먼저 ADR 문서에 그 배경과 상충 관계, 채택한 기술 방식을 간결하게 기록한다. 예를 들어 “0014번 의사결정: 외부 결제 게이트웨이 연동 시 회로 차단기(Circuit Breaker)의 장애 임계치를 50%로 설정하고 대기 시간을 10초로 통일한다”와 같은 명세다.
에이전트는 작업을 시작할 때마다 저장소 내부의 ADR 디렉터리를 가장 먼저 읽어 들인다. 그리고 자신이 작성하는 코드가 기존에 합의된 아키텍처 의사결정과 모순되지 않는지를 검증하는 ArchUnit 테스트 코드를 함께 작성한다.
만약 에이전트가 ADR의 결정을 위반하는 방식으로 타임아웃 값을 임의 변경하거나 허용되지 않은 패키지를 참조하면, CI 파이프라인의 아키텍처 적합성 테스트가 즉각 실패를 띄우며 풀 리퀘스트(PR) 머지를 원천 차단한다.
코드가 변경되면 문서가 갱신되고, 문서가 바뀌면 코드가 강제되는 완전한 선순환 구조다. 문서화가 개발자의 뒤통수를 잡는 부가 업무가 아니라, 에이전트라는 강력한 엔진을 올바른 궤도로 인도하는 정밀한 조향 장치로 기능하는 순간이다.
감에 의존하는 개발에서 검증 가능한 시스템 통제로의 패러다임 전환
바이브 코딩에서 하네스 엔지니어링으로의 전환은 단순한 개발 도구의 교체가 아니다. 소프트웨어 엔지니어라는 직업의 정체성과 책임에 대한 근본적인 패러다임 전환이다.
과거의 개발자는 하루 종일 클래스를 설계하고, 문법 오류와 씨름하며, 키보드로 코드를 한 줄씩 쳐 내려가는 ’장인(Craftsman)’에 가까웠다.
바이브 코딩의 시대가 도래하면서 일부는 개발자가 단순히 에이전트에게 지시를 내리고 결과물을 대충 훑어보는 ’게으른 관리자’로 전락할 것이라 예측하기도 했다.
하지만 규제 환경의 최전선에서 확인된 진실은 정반대였다. 에이전트의 코딩 능력이 인간의 타이핑 속도를 아득히 추월할수록, 엔지니어에게 요구되는 진짜 역량은 코드를 작성하는 기술이 아니라 시스템의 경계를 정의하고 검증 체계를 설계하는 아키텍처 역량으로 진화하고 있다.
- 모델이 쏟아내는 수만 줄의 코드 중에서 잠재적인 동시성 결함과 메모리 누수를 감지해 낼 수 있는 깊이 있는 전산학 지식.
- 비즈니스 요구사항의 모호함을 집요하게 파고들어 정밀한 사양으로 벼려내는 도메인 분석 능력.
- 확률적인 환각을 원천 차단할 수 있는 다층적 테스트 하네스와 정적 분석 파이프라인을 구축하는 인프라 통제력.
이러한 핵심 엔지니어링 역량이 결여된 채 바이브 코딩의 마약 같은 속도에만 취해 있는 조직은, 머지않아 유지보수가 불가능한 거대한 기술 부채의 쓰레기 더미에 파묻히게 될 것이다.
반대로 견고한 하네스를 손에 쥔 엔지니어링 조직은, 규제와 컴플라이언스라는 두터운 장벽 속에서도 스타트업보다 빠른 속도로 안전한 혁신을 프로덕션에 안착시킬 수 있다.
규제 환경에서 AI 에이전트를 도입하기 위한 핵심 아키텍처 원칙
결국 바이브 코딩에서 하네스 엔지니어링으로의 전환이 던지는 메시지는 명확하다. 인공지능 에이전트의 확률적 코드 생성이 아무리 빠르고 유려하더라도, 단 한 번의 정합성 붕괴도 허용되지 않는 엔터프라이즈 환경에서는 코드를 둘러싼 **결정론적 방호벽(Deterministic Harness)**이 시스템의 생존을 결정한다는 사실이다.
실제 금융 및 공공 규제 환경에 AI 에이전트 워크플로를 안전하게 안착시키기 위해 조직이 우선적으로 갖추어야 할 핵심 공학 원칙은 다음과 같다.
-
사양 선행 원칙과 역질문 심문(Grill Me) 루프 구축
모호한 사용자 스토리 한 줄로 즉시 구현을 시작하지 않는다. 에이전트가 사내 아키텍처 지침을 바탕으로 분산 트랜잭션 경계, 예외 처리 분류, 감사 로그 보존 조항 등 엣지 케이스를 역으로 질문하게 만들어, 빈틈없는 정밀 사양서가 합의된 뒤에만 구현 단계로 진입해야 한다. -
아키텍처 패턴의 프레임워크 수준 강제
카프카와 데이터베이스 간 이중 쓰기(Dual-Write) 불일치를 방지하기 위해 트랜잭셔널 아웃박스 패턴을 템플릿화하고, 스키마 계약 테스트(Contract Testing)와 보안 정적 분석을 CI 파이프라인 게이트에 연동한다. 에이전트가 작성한 코드가 사내 아키텍처 규칙을 위반할 경우 자동으로 실패를 반환하고 자체 수정 루프를 돌게 만든다. -
아키텍처 의사결정 기록(ADR)과 코드의 양방향 동기화
위키 문서와 실제 코드베이스의 괴리를 방지하기 위해, 저장소 내부의 ADR 마크다운 문서를 에이전트의 최신 컨텍스트로 지속 공급한다. ArchUnit과 같은 도구로 ADR에 명시된 레이어 참조 규칙을 기계적으로 검증하여 아키텍처 부식을 원천 차단한다.
생성형 AI 시대의 소프트웨어 엔지니어링은 코드를 얼마나 빠르게 타이핑하느냐의 싸움이 아니다. 확률적으로 요동치는 지능의 출력을 얼마나 견고한 결정론적 규칙과 자동화 검증 체계 속에 담아낼 수 있는가에 엔터프라이즈의 성패가 달려 있다. 감에 의존하는 바이브 코딩을 넘어 통제 가능한 하네스를 설계하는 것, 이것이 현대 엔터프라이즈 아키텍처가 나아가야 할 진정한 방향이다.



