바이낸스 핫월렛 사고, 거래소가 직접 밝힌 것과 FBI가 지목한 것
바이낸스가 10월 29일 핫월렛 침해를 네 차례 공지로 밝혔고 FBI가 북한을 지목했습니다. 공식 발표에 나온 내용만 날짜순으로 모으고 지갑 운영 조직의 점검 항목을 더했습니다.
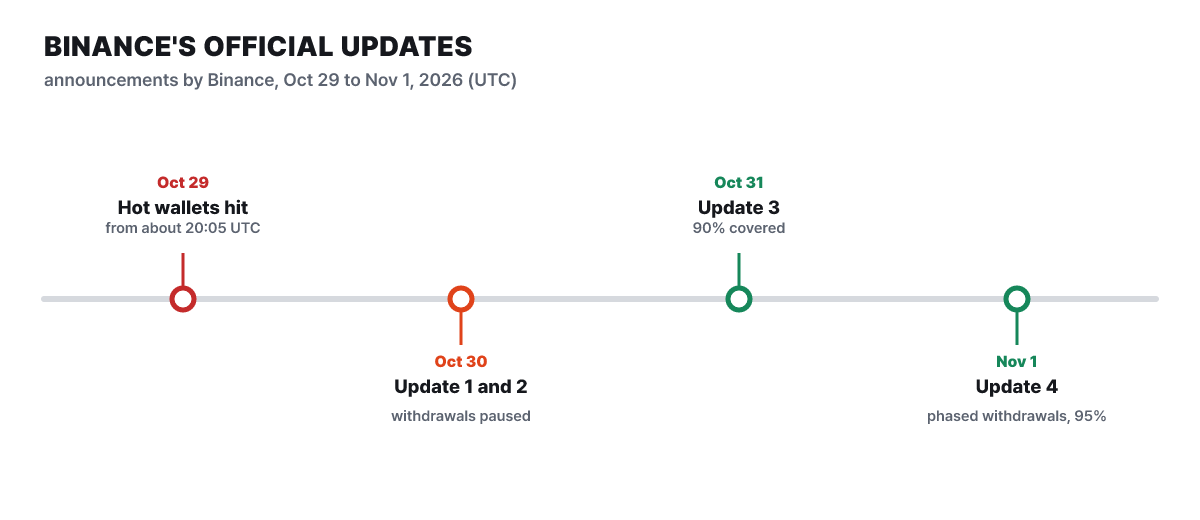
바이낸스(Binance, 세계 최대 규모의 암호화폐 거래소)는 2026년 10월 29일 20:05(UTC) 무렵 핫월렛이 침해됐고 약 63억 달러 상당의 토큰이 무단 출금됐다고 공지했습니다. 이틀 뒤 FBI는 북한이 이 도난에 책임이 있다고 발표했습니다. 사건을 다룬 보도와 분석이 쏟아졌지만, 이 글은 당사자인 바이낸스와 수사기관 FBI가 직접 낸 발표에 있는 내용만 날짜순으로 정리합니다. 시각은 UTC입니다.
핫월렛은 이용자의 출금 요청에 바로 응답하려고 인터넷에 연결해 두는 지갑입니다. 이 지갑을 움직이는 서명 시스템이 뚫리면 암호 알고리즘이 안전해도 자금이 나갈 수 있어서, 거래소 보안에서 가장 신경 쓰는 구간입니다. 공격 재현에 쓸 수 있는 내용은 싣지 않습니다.
- 바이낸스: 핫월렛 침해, 총 영향 약 63억 달러, 약 30억 달러는 온체인에서 동결
- 바이낸스: 개인 키 유출 증거는 없고, 노트북 한 대에서 시작해 추가 침해 지점이 확인됨
- 바이낸스: 11월 1일 기준 영향액의 약 95%를 보전, 출금은 단계적으로 재개
- FBI: 북한의 소행이며 활동 이름은 TraderTraitor, 훔친 자산을 주로 ETH로 바꾸는 중
10월 30일, 첫 공지에 적힌 원인
바이낸스의 첫 공지는 초기 조사 결과를 이렇게 설명했습니다. 침해된 DevOps 엔지니어(서비스 운영을 맡은 개발자)의 노트북을 통해 공격자가 서비스 컨테이너에 접근했고, 그 경로로 무단 출금 거래를 제출했다는 것입니다. 지갑의 개인 키가 유출됐다는 증거는 찾지 못했다고도 밝혔습니다.
피해 규모는 총 약 63억 달러로 추정했고, 이 가운데 약 30억 달러 상당이 온체인에서 동결됐다고 했습니다. 손실은 사용자가 아니라 바이낸스의 안전자산기금(SAFU)과 회사 자금으로 메우겠다고 했습니다. 즉시 조치로는 출금 일시 중단, 해당 주소의 권한 취소, 수사기관과 블록체인 분석 파트너의 참여를 꼽았습니다. 입금은 영향을 받지 않았고, 상세한 기술 사후 보고서와 지급준비금 증명의 갱신은 복구가 끝나면 내겠다고 했습니다.
같은 날 두 번째 공지, 시각과 추가 침해 지점
두 번째 공지는 공동 CEO 명의로 나왔고 새 내용이 여럿 있습니다.
- 시각: 핫월렛이 10월 29일 20:05(UTC) 무렵 침해돼 무단 출금이 있었다고 적었습니다.
- 원인 수정: 처음 의심한 노트북에 더해 추가 침해 지점이 확인됐다고 했습니다. 개인 키 유출 증거가 없다는 점은 그대로이고, 조사는 계속 진행 중이라고 했습니다.
- 봉쇄: 침해된 인프라를 격리하고 권한을 취소했으며, 출금 외 서비스는 유지됐다고 했습니다.
- 보전: 63억 4천만 달러 이상을 확보해 영향액의 약 80%를 채웠고 나머지 자산은 매입 중이라고 했습니다.
- 다음 일정: 공지 약 34시간 뒤를 목표로 출금을 단계적으로 재개하고, 11월 2일까지 지급준비금 증명 스냅샷 결과를 내며, 약 48시간 안에 추가 기술 소견을 내겠다고 했습니다.
이 공지에서 눈에 띄는 점은 원인 설명이 하루 안에 “노트북 한 대”에서 “여러 침해 지점”으로 넓어졌다는 것입니다. 바이낸스가 말하지 않은 내용, 예를 들어 침해 지점이 정확히 무엇인지는 이 글에서도 추측하지 않습니다.
10월 31일과 11월 1일, 보전 비율과 출금 재개
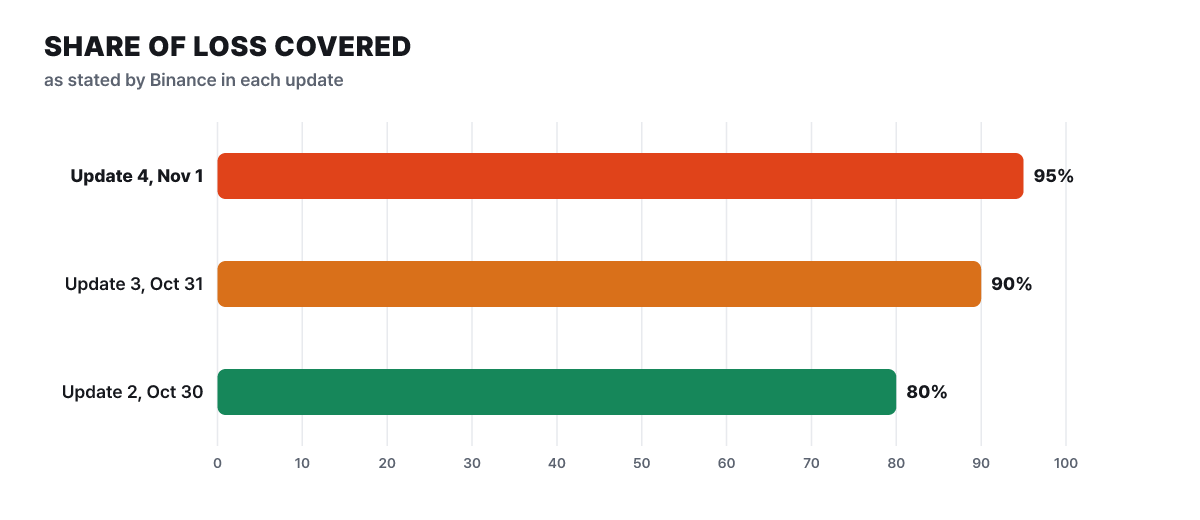
세 번째 공지(10월 31일)에서 보전 비율은 약 90%로 올랐습니다. 바이낸스는 BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC가 100% 뒷받침된다고 밝혔고, 남은 10%는 상위 10개 밖의 유동성이 낮은 토큰이라 확보에 시간이 더 걸린다고 설명했습니다. 재원은 안전자산기금 일부와 선물 보험 기금 일부, 회사 자금이며, 바이낸스는 이 금융적 충격을 이용자가 아니라 회사가 떠안는다고 적었습니다. 지급준비금 증명 스냅샷은 10월 31일 00:00(UTC) 기준으로 찍었고 전체 영지식 증명은 11월 3일까지 나올 예정이라고 했습니다. 안전자산기금은 약 10억 달러 수준으로 복원하겠다고 약속했습니다.
네 번째 공지(11월 1일)는 출금 재개를 다룹니다. 1단계는 11월 1일 06:00에서 09:00(UTC) 사이이며, 최근 이용 수요가 많은 네트워크부터 엽니다. 1단계 대상은 BTC, ETH, BSC, TRX, SOL, XRP, ZEC, DOGE, TON, Polygon, Avalanche C-Chain, Arbitrum, Base, Optimism, SUI이고 더 추가한다고 했습니다. 처리 지연이 생길 수 있으니 실패한 출금은 잠시 뒤 다시 시도하라고 안내했습니다. 이 시점에 보전 비율은 약 95%이고, 입금은 처음부터 계속 열려 있었다고 밝혔습니다. 사후 보고서는 조사가 끝난 뒤 공개한다고 했습니다.
FBI의 발표, 책임 주체와 세탁 대응 요청
FBI는 사이버 경보에서 북한(DPRK)이 2026년 10월 29일 무렵 바이낸스에서 60억 달러가 넘는 가상자산을 훔친 데 책임이 있다고 밝혔습니다. 이 북한 악성 활동을 FBI는 TraderTraitor라고 부릅니다. FBI는 비밀경호국(USSS), 국세청 범죄수사국(IRS-CI)과 함께 이 행위자들이 훔친 자산을 주로 이더리움(ETH)으로 바꾸는 것을 관찰했고, 이후 DeFi와 즉시 교환 서비스를 통한 추가 세탁이 예상된다고 설명했습니다. 이를 막으려고 민간 부문에 세탁에 쓰인 주소와 오가는 거래를 차단해 달라고 촉구했고, 대상에는 THORNode와 RPC 노드 운영자, 즉시 교환 서비스, DeFi 서비스, 분석 업체가 들어갑니다.
주의할 점은 책임 주체에 대한 판단의 근거가 FBI 발표라는 것입니다. 이 글은 그 이상의 세부 경로나 다른 기관의 분석을 근거로 쓰지 않습니다.
편집부 해설: 이런 유형의 사고에서 지갑 운영 조직이 볼 점
아래는 공식 발표가 아니라 편집부가 일반 원리를 바탕으로 정리한 해설이며, 바이낸스의 조치를 평가하는 내용이 아닙니다. 바이낸스가 밝힌 경로(운영자 단말 → 서비스 컨테이너 → 출금 거래 제출)는 거래소 핫월렛 사고에서 흔히 거론되는 구조와 맞닿아 있어서, 자기 조직에 대입해 볼 질문으로 바꿨습니다.
- 개발·운영 담당자의 단말에서 서비스 컨테이너와 출금 경로로 닿는 권한을 최소로 줄이고, 단말 한 대가 출금 전체로 이어지지 않게 단계를 나눕니다.
- 출금 요청을 만드는 시스템과 서명을 승인하는 시스템을 분리하고, 출금 한도와 속도를 독립적으로 검증하는 승인 단계를 둡니다.
- 서명 시스템과 승인 경로를 체인별, 지갑 등급별로 나눠 한 곳의 침해가 모든 체인으로 번지지 않게 합니다.
- 핫월렛에는 필요한 만큼만 두고, 나머지는 오프라인 보관 지갑으로 옮겨 규칙적으로 보충하는 절차를 둡니다.
- 침해가 의심되면 지갑 주소 권한을 한 번에 취소하고 출금을 멈추는 절차를 미리 연습해 둡니다. 바이낸스가 첫 공지에서 출금 중단과 권한 취소를 먼저 말한 것도 같은 순서입니다.
- 스테이블코인 발행사, 체인 분석 업체, 수사기관에 사고 즉시 연락할 수 있는 경로를 평소에 확보합니다. 바이낸스는 수사기관과 분석 파트너의 참여를 첫 공지에 적었습니다.
- 지급준비금 증명처럼 외부에서 확인할 수 있는 자료를 평소에 갱신하고, 사고 뒤 보전 현황을 숫자로 공개할 준비를 합니다.
이용자 입장에서는 입금이 처음부터 영향받지 않았다는 바이낸스의 설명과, 보전 비율을 공지마다 갱신한다는 점을 기준으로 공식 채널의 안내를 따라가면 됩니다.
출처
- Binance 공지: Security Incident Update (2026-10-30) binance.com
- Binance 공지: Security Incident Update #2 (2026-10-30) binance.com
- Binance 공지: Recovery Update #3 (2026-10-31) binance.com
- Binance 공지: Recovery Update #4 (2026-11-01) binance.com
- FBI 사이버 경보: North Korea Responsible for $6 Billion+ Binance Attack fbi.gov